Uprawnienia użytkowników
W aplikacji Action Audit wdrożono rozbudowany system uprawnień, oparty o role i strukturę organizacyjną, pozwalający na ustawienie zaawansowanych opcji pozwalających na kontrolę tego jaki użytkownik będzie miał dostęp do jakich zasobów aplikacji.
Role
Do dyspozycji osób zarządzających dostępem użytkowników do zasobów aplikacji przygotowano kilkanaście ról, które określają uprawnienia użytkownika. Role można ustawiać będąc administratorem w formularzu dodawania nowego lub edycji istniejącego użytkownika.
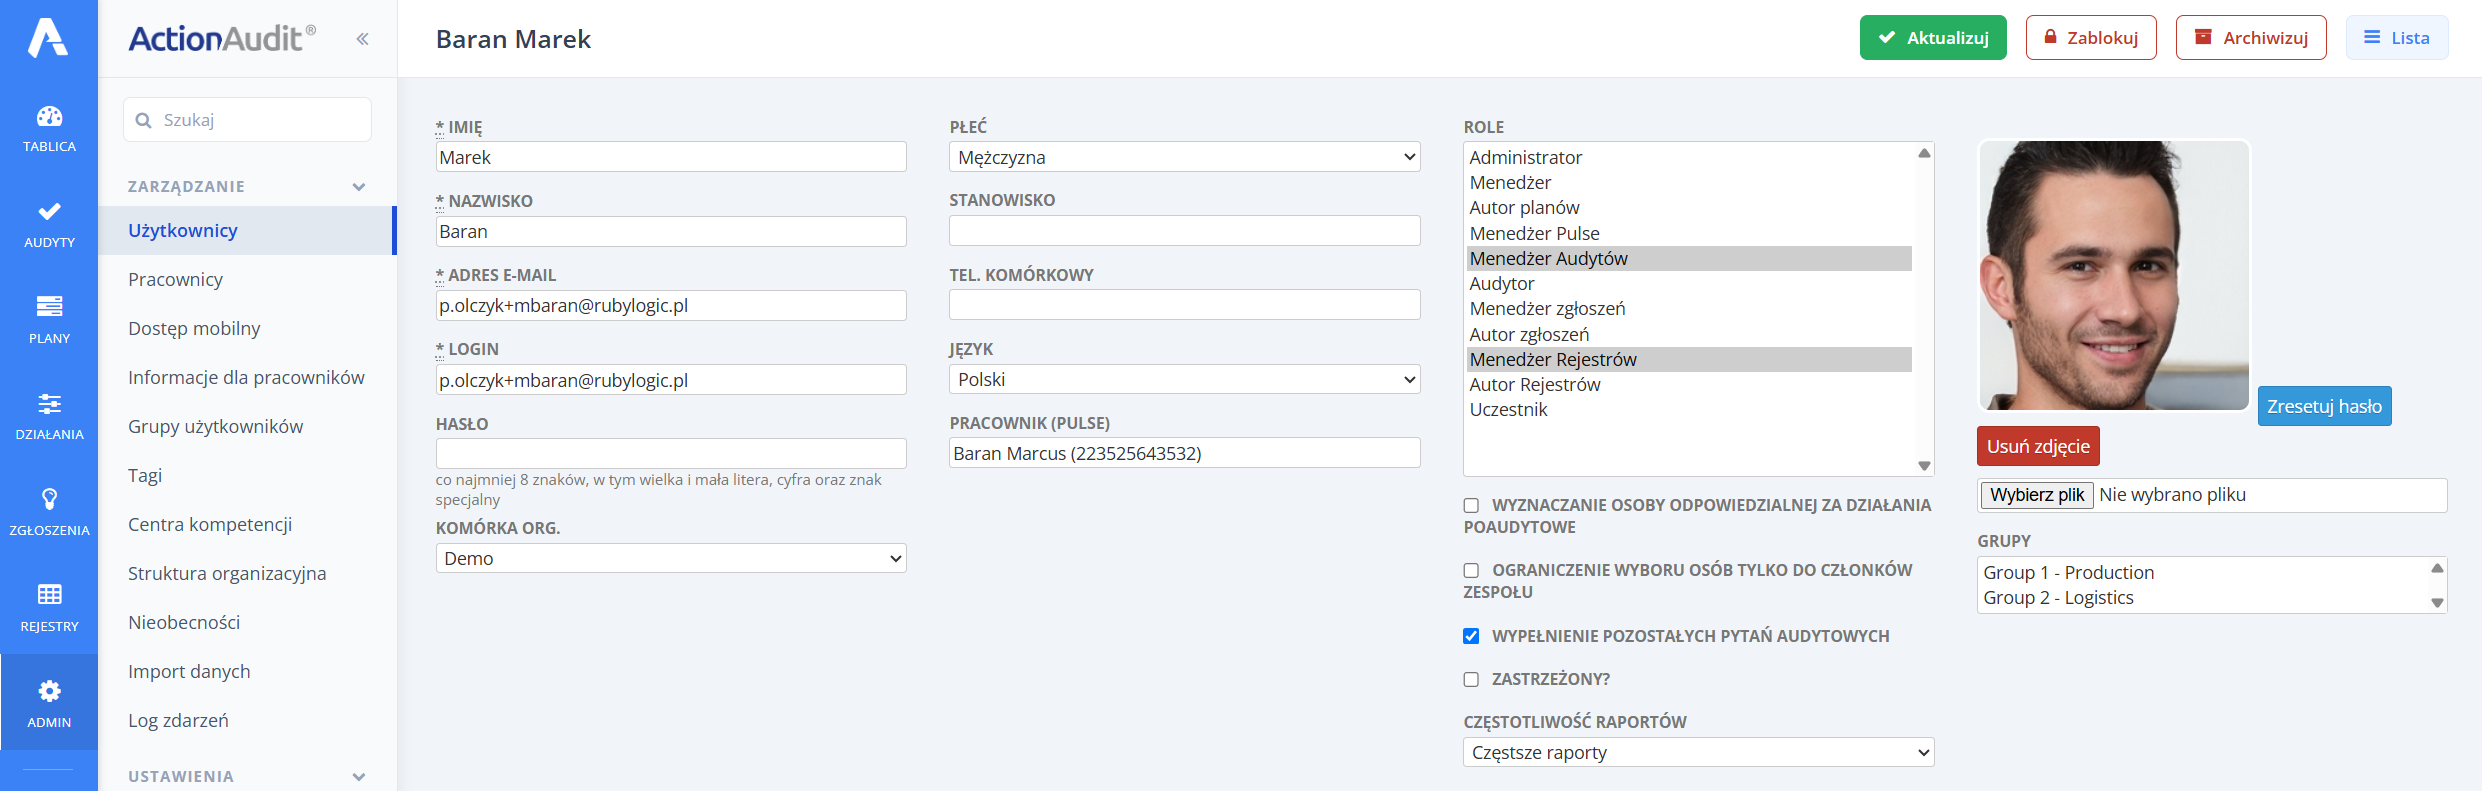
Możesz przydzielić użytkownikowi kilka ról zaznaczając je w polu trzymając naciśnięty klawisz CTRL lub CMD na komputerach Mac.
Lista ról dostępnych w formularzu zależy od posiadanej licencji - widoczne są w nim tylko role wynikające z modułów przypisanych do licencji. Poniżej opisano wszystkie role dostępne w systemie, dlatego część z nich może nie być widoczna w formularzu, który zobaczysz w aplikacji.
Poniżej zamieszczono opis uprawnień dla poszczególnych ról. Wszystkie uprawnienia mają zastosowanie dla komórki organizacyjnej, do której przypisany jest użytkownik oraz komórek podległych. Żadna z ról nie daje jakichkolwiek uprawnień do komórek organizacyjnych wyższego poziomu.
Administrator
Użytkownik o pełnych uprawnieniach, w tym również do zarządzania strukturą organizacyjną oraz innymi użytkownikami, tworzenia nowych i usuwania istniejących kont użytkowników.
Menedżer
Użytkownik o uprawnieniach do tworzenia planów działań oraz zarządzania planami działań innych użytkowników ale bez możliwości zarządzania innymi użytkownikami i strukturą organizacyjną.
Uważaj na role administratora i menedżera, gdyż dają one użytkownikowi bardzo szerokie możliwości. Nadawaj te role tylko i wyłącznie osobom uprawnionym do zarządzania odpowiednimi zasobami.
Autor planów
Użytkownik uprawniony do tworzenia planów działań. Nie może on zarządzać planami działań innych użytkowników.
Menedżer Pulse
Użytkownik o uprawnieniach do zarządzania dostępami do aplikacji mobilnej Action Audit, a także do wysyłania wiadomości do pracowników za pośrednictwem tejże aplikacji.
Menedżer Audytów
Użytkownik ten widzi wszystkie audyty w swojej komórce organizacyjnej oraz wszystkich komórkach podrzędnych. Posiada również uprawnienia do tworzenia audytów, realizowania audytów innych użytkowników, a także do konfigurowania elementów ekosystemu audytowego, w tym: checklist, grup audytorów, stref audytowych i harmonogramów.
UWAGA: Zachowaj rozwagę przydzielając 2 najsilniejsze role - administratora i menedżera, gdyż dają one użytkownikowi bardzo szerokie możliwości. Nadawaj te role tylko i wyłącznie osobom uprawnionym do zarządzania odpowiednimi zasobami.
Audytor
Użytkownik o uprawnieniach do tworzenia audytów ad-hoc.
Menedżer zgłoszeń
Użytkownik o uprawnieniach do wprowadzania do systemu sugestii pracowniczych Quick Kaizen i realizowania procesu oceny w imieniu swoim oraz innych użytkowników.
Autor zgłoszeń
Użytkownik o uprawnieniach do wprowadzania do systemu sugestii pracowniczych Quick Kaizen i realizowania procesu oceny tylko w swoim imieniu.
Menedżer Zmian
Użytkownik o uprawnieniach do wprowadzania do systemu propozycji zmian inżynieryjnych i realizowania procesu oceny w imieniu swoim oraz innych użytkowników.
Autor Zmian
Użytkownik o uprawnieniach do wprowadzania do systemu propozycji zmian inżynieryjnych i realizowania procesu oceny tylko w swoim imieniu.
Menedżer rejestrów
Użytkownik o uprawnieniach do tworzenia rejestrów oraz zarządzania rejestrami innych użytkowników.
Autor rejestrów
Użytkownik uprawniony do tworzenia rejestrów. Nie może on zarządzać rejestrami innych użytkowników.
Uczestnik
Użytkownik ten nie może ani tworzyć nowych planów działań, ani nimi zarządzać. Może on być wskazany jako uczestnik planu działań przypisany do konkretnego działania, które może aktualizować na zasadzie wpisywania rozwiązania i aktualizacji postępu prac. Jest to rola o najwęższym zakresie uprawnień w systemie.